
 breakinglog
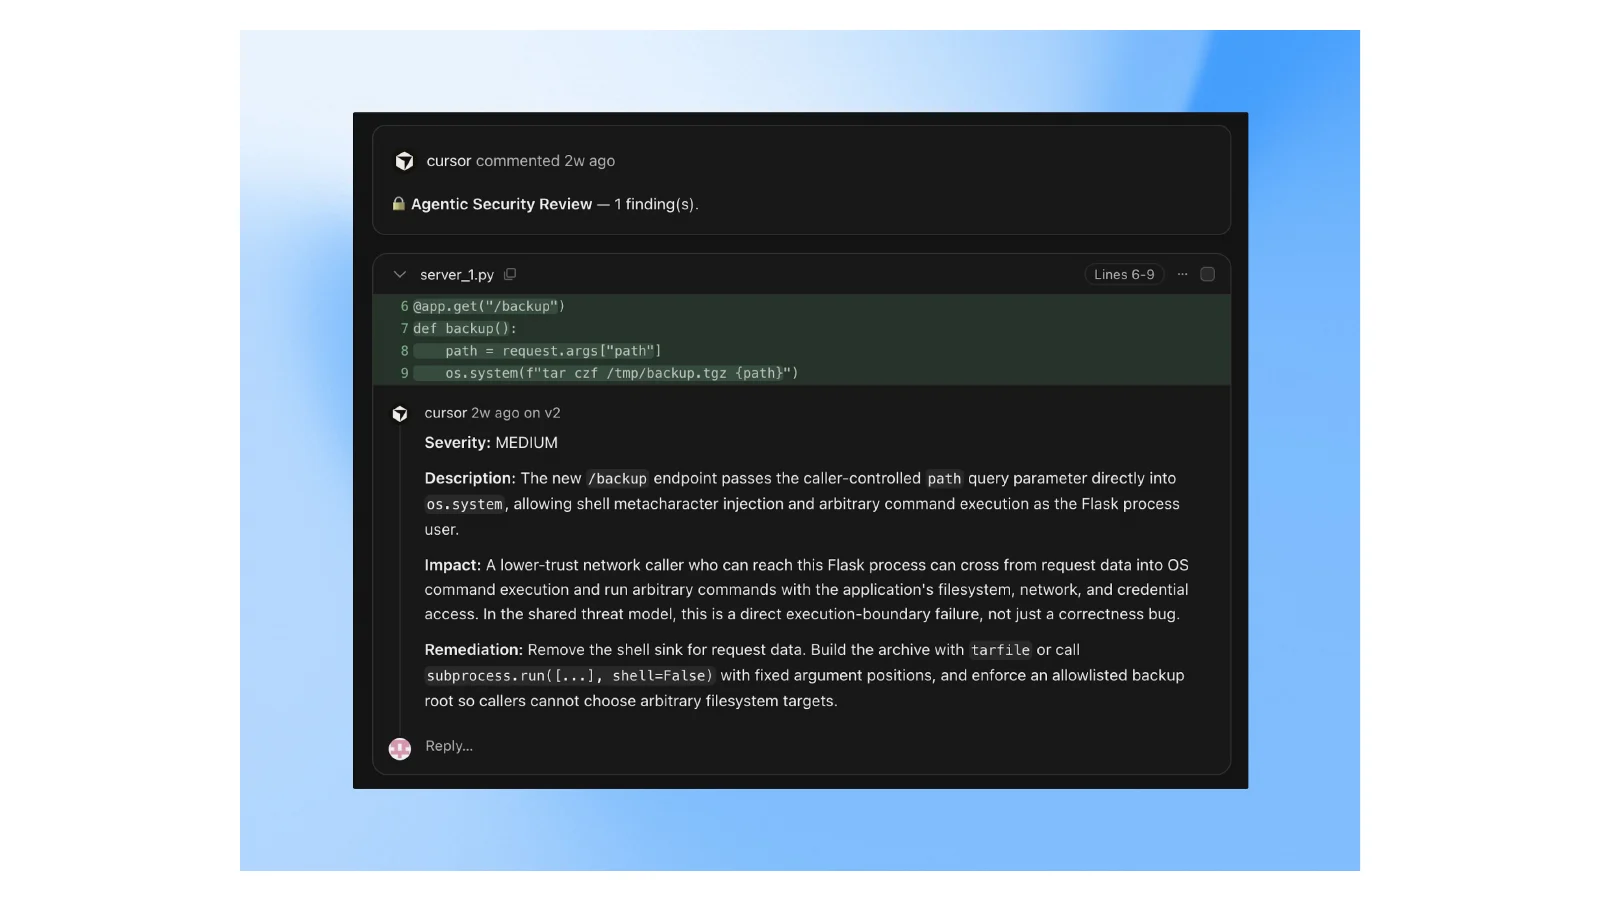
Cursor가 코드 리뷰 뒤의 마지막 구간까지 AI 봇으로 붙이기 시작했습니다. 9월 23일 공개된 새 기능은 Rollouts와 Security Review입니다. 전자는 풀 리퀘스트가 실제 환경에 배포된 뒤까지 상태를 추적하고, 후자는 풀 리퀘스트에서 악용 가능한 보안 취약점을 따로 찾습니다. 두 기능은 현재 Teams와 Enterprise 요금제에서 제공됩니다.
Cursor의 9월 23일 공식 변경사항에 따르면 Rollouts는 소스 제어, 배포 시스템, 텔레메트리를 연결한 뒤 다음 풀 리퀘스트부터 작동합니다. Security Review는 저장소별로 켤 수 있으며 초안 풀 리퀘스트는 검사하지 않습니다.
Rollouts는 풀 리퀘스트가 끝난 뒤 배포 상태를 봅니다
Rollouts는 풀 리퀘스트가 열리면 변경된 코드와 영향을 받는 시스템을 읽고 모니터링 계획을 댓글로 남깁니다. 배포가 시작되면 로그, 메트릭, 트레이스를 확인해 환경별로 정상 확인, 회귀 감지, 판단 불가 중 하나의 상태를 보고합니다. 스테이징에서는 정상이어도 프로덕션에서만 문제가 생기면 별도로 표시할 수 있다는 뜻입니다.
회귀를 감지했을 때는 의심되는 변경을 지목하고 작성자에게 알립니다. 설정에 따라 검토용 되돌리기 풀 리퀘스트를 열거나 클라우드 에이전트에 수정 작업을 넘길 수도 있습니다. 다만 현재 Rollouts가 스스로 병합하거나 자동 롤백하는 것은 아닙니다.
Security Review는 일반 코드 리뷰와 역할을 나눕니다
Security Review는 코드베이스 문맥을 함께 읽고 풀 리퀘스트마다 실제로 악용할 수 있는 보안 문제를 찾습니다. SQL, 명령어, 템플릿 인젝션과 인증 및 권한 우회, 비밀키 노출, SSRF, 검증되지 않은 리다이렉트, 위험한 역직렬화, 취약한 의존성 변경 등이 대상입니다. 각 결과에는 심각도, 공격 경로, 제안 수정안이 붙습니다.
Cursor는 역할도 분명히 나눴습니다. 스타일과 일반적인 코드 품질 검사는 기존 Bugbot이 맡고, Security Review는 악용 가능한 보안 문제에 집중합니다. 팀별 규칙을 추가해 특정 외부 호출이나 데이터베이스 접근 방식을 강제하는 것도 가능합니다.
| 기능 | 언제 보는가 | 주요 결과 |
|---|---|---|
| Rollouts | 풀 리퀘스트부터 실제 배포 이후까지 | 환경별 배포 건강 상태와 회귀 감지 |
| Security Review | 풀 리퀘스트 코드 리뷰 단계 | 악용 가능한 취약점, 심각도, 공격 경로, 수정안 |
Teams와 Enterprise에서 바로 켤 수 있습니다
두 기능은 Automations 탭에서 켤 수 있습니다. Rollouts를 쓰려면 소스 제어와 지속 배포 시스템, 텔레메트리 공급자를 연결해야 합니다. 현재 안내에는 GitHub 또는 Origin, 지속 배포 시스템, Datadog을 포함한 텔레메트리 공급자가 적혀 있으며 기능 플래그 연동은 추후 제공 예정입니다.
9월 23일 공식 안내 기준으로 Cursor는 Rollouts를 실제 변경에 시험할 수 있도록 다음 10일 동안 사용 크레딧도 제공한다고 밝혔습니다. Teams는 대략 50개 변경, Enterprise는 대략 500개 변경을 시험할 수 있는 수준이라고 설명합니다. 기간이 정해진 혜택이므로 실제 적용 여부는 사용 직전에 같은 공식 변경사항의 최신 안내를 확인하는 편이 안전합니다.
핵심은 코드 생성 기능이 하나 더 생긴 것이 아닙니다. Cursor가 이제 작성과 리뷰를 넘어 배포 후 상태 확인과 보안 검토까지 개발 흐름 안에서 이어 붙이려는 변화입니다. Teams나 Enterprise에서 배포 장애와 보안 리뷰를 따로 운영하고 있었다면 Automations 탭에서 두 기능의 연결 범위를 먼저 확인할 만합니다.


