
 breakinglog
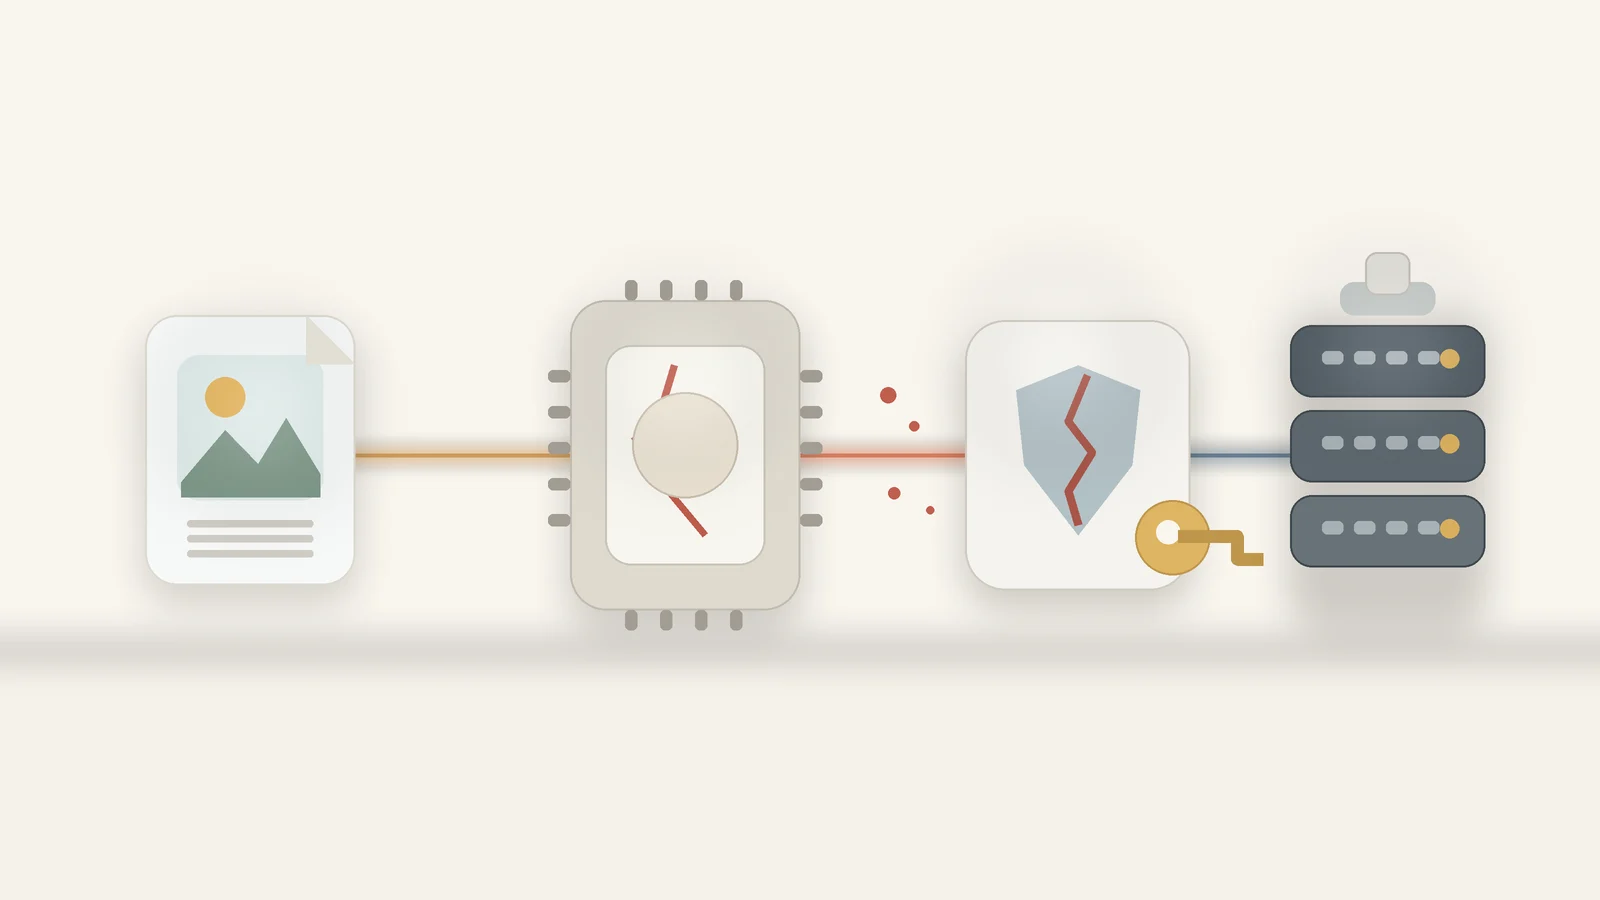
OpenAI 직원의 ChatGPT와 Codex 계정이 커뮤니티 포럼의 이미지 처리 취약점에서 시작해 내부 GitHub 접근까지 이어질 수 있었던 공격 경로가 공개됐습니다. 다만 새 침해가 오늘 발생한 것은 아닙니다. 보안업체 Hacktron의 실제 테스트는 7월 25일, 기술 공개는 9월 13일이었고, 9월 20일 워싱턴포스트가 AI 업계의 보안 위험을 다시 짚었습니다.
Hacktron AI에 따르면 연구진은 OpenAI 커뮤니티 포럼에서 HEIC/HEIF 이미지가 처리되는 경로의 원격 코드 실행 취약점과 OpenAI의 SSO 권한 문제를 연결했습니다. 그 결과 여러 OpenAI 직원의 ChatGPT 계정에 접근할 수 있었고, 한 직원 계정에 연결된 Codex를 통해 내부 GitHub 조직까지 도달했다고 밝혔습니다.
첫 진입점은 ‘이미지 한 장’이었습니다
OpenAI의 커뮤니티 포럼은 Discourse를 사용합니다. Hacktron은 HEIC/HEIF 파일이 일반 이미지 검사 경로를 거치지 않고 ImageMagick으로 전달되는 과정에서 취약한 libheif 디코더가 공격자 입력을 직접 처리한다는 점을 찾았습니다.
Discourse의 보안 권고도 이 부분을 별도로 확인합니다. CVE-2026-32882로 추적되는 libheif 취약점 때문에 조작된 HEIF 파일을 업로드하면 원격 코드 실행으로 이어질 수 있었고, Discourse는 수정된 Docker 이미지를 배포했습니다.
더 큰 문제는 그다음 SSO 권한이었습니다
포럼 서버를 장악한 것만으로 OpenAI 내부 저장소에 들어간 것은 아닙니다. Hacktron은 포럼에서 사용하는 OpenAI 로그인 토큰의 권한이 과도해, 포럼을 거쳐 활성 사용자들의 ChatGPT와 Codex 계정으로 권한을 확대할 수 있었다고 설명했습니다. SecurityWeek는 OpenAI가 커뮤니티 로그인 토큰의 권한을 줄이고 영향을 받은 토큰과 세션을 폐기했다고 전했습니다.
연구진은 실제 내부 코드를 읽는 대신, 탈취한 직원 계정의 Codex에 내부 openai/openai 모노레포에서 무해한 PR #1186742를 열도록 지시해 접근 범위만 증명한 뒤 테스트를 중단했다고 밝혔습니다. GitHub 외 Slack이나 이메일 같은 다른 연결 서비스까지 실제로 열어본 것은 아니며, Hacktron은 그런 서비스가 연결돼 있다면 이론적으로 영향 범위가 커질 수 있었다고 구분했습니다.
취약점은 이미 수정됐습니다
NBC News는 9월 18일 OpenAI 대변인이 Hacktron의 보고를 확인했고 관련 취약점이 수정됐다고 밝혔다고 보도했습니다. Hacktron은 OpenAI 측 문제가 최초 보고 후 약 14시간 만에 수정됐다고 설명했고, Discourse 역시 별도 패치와 이미지 처리 샌드박싱을 진행했습니다.
| 날짜 | 무슨 일이 있었나 |
|---|---|
| 7월 23일 | Hacktron이 Discourse 이미지 업로드 경로 분석 시작 |
| 7월 25일 | RCE와 SSO 문제를 연결해 직원 계정과 내부 GitHub 접근을 증명하고 OpenAI와 Discourse에 보고 |
| 9월 13일 | Hacktron이 기술 상세 공개 |
| 9월 18일 | OpenAI가 NBC News에 취약점 수정 사실 확인 |
| 9월 20일 | 워싱턴포스트가 후속 보도에서 AI 업계의 보안 준비 문제를 집중 조명 |
핵심은 모델 자체보다 ‘연결된 권한’입니다
이번 사례가 보여준 가장 중요한 지점은 ChatGPT나 Codex의 모델을 직접 깨뜨린 것이 아니라는 점입니다. 이미지 디코더의 메모리 취약점과 로그인 토큰의 과도한 권한이 연결되면서, 원래는 커뮤니티 포럼 하나의 문제였던 것이 직원 AI 계정과 개발 인프라까지 번졌습니다.
또 연구진은 취약점 분석과 exploit 제작 과정에 Claude Opus 5를 사용했다고 밝혔습니다. 즉 강력한 AI 에이전트가 공격과 방어 양쪽의 속도를 높이는 상황에서, 모델 보안만이 아니라 SSO 토큰 범위와 연결 서비스 권한, 이미지 처리 같은 주변 시스템까지 한 덩어리로 봐야 한다는 사례입니다.


